
Специалисты по кибербезопасности переживают один из самых тяжёлых месяцев в истории. Так называемый «Чёрный октябрь» ещё не закончился, а за это время уже произошло несколько десятков крупных кибератак и выявлено множество уязвимостей, обнаруженных с помощью ИИ.
Когда 21 октября Фонд PHP раскрыл критические уязвимости в языке программирования PHP — который используется примерно 70% всех сайтов в интернете — началась глобальная гонка на патчирование серверов по всему миру.
Провайдер облачных сервисов Cloudflare зафиксировал миллионы попыток эксплуатации этой уязвимости после её публикации, при этом ещё до этого были тысячи попыток в предшествующие часы.
Некоторые страны, включая Францию и Финляндию, временно ограничили доступ к определённым сайтам, в то время как Агентство национальной безопасности США (NSA) призвало организации срочно установить патчи или отключить уязвимые системы.
«Мы находимся в состоянии кибер-Апокалипсиса», — заявил основатель NEAR Илья Полоскухин. Главный советник по безопасности компании Anthropic Джейсон Клинтон предупредил, что «если за последние четыре дня ситуация выглядит плохо, то впереди будет ещё хуже, прежде чем начнётся улучшение».
Граждане Великобритании даже получают рекомендации «быть готовыми» к чрезвычайным ситуациям — будь то экстремальные погодные условия или кибератаки, которые могут отключить доступ к критически важной инфраструктуре, такой как вода, электричество или интернет. Американские военные объекты приготовились к 90 дням автономной работы в рамках инициативы FORTRESS.
Хьюстон, у нас проблемы?
Кроме запасов консервов и раций, что ещё могут сделать обычные люди, чтобы минимизировать риски?
Насколько опасен «Чёрный октябрь»?
«Ситуация действительно серьёзная. Кажется, остальной интернет только сейчас просыпается к той реальности, с которой мы столкнулись три месяца назад», — рассказал Bitcoin-исследователь Роб Хэмилтон, участвующий в проекте Bitcoin Red Team, изданию Magazine.
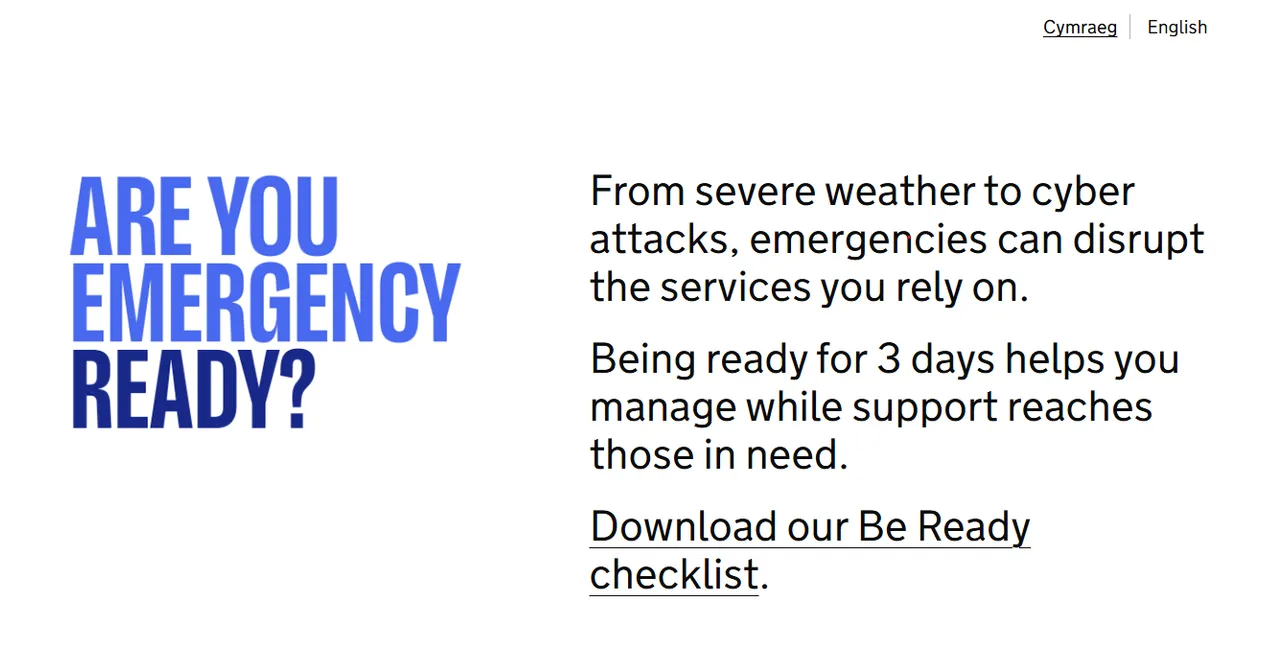
Правительство Великобритании призывает граждан готовиться к чрезвычайным ситуациям. Источник: gov.uk
За последние дни облачная платформа Railway сообщила, что хакеры получили доступ и расшифровали учётные данные клиентов и API-ключи, предположительно целясь в поставщиков ИИ.
Компания Quest Diagnostics, крупнейший игрок в сфере медицинской диагностики, подтвердила утечку конфиденциальных данных пациентов. Индийская кибербезопасная фирма eMudhra оказалась под ударом: у неё было обнаружено восемь сертификационных центров с слабыми ключами, что могло позволить злоумышленникам подделывать доверенные сайты. Платформа для хостинга кода GitHub столкнулась с крупной сбоем в работе, что ещё раз продемонстрировало, насколько современная разработка зависит от общей инфраструктуры.
Старший директор по безопасности GitHub Остин Деверс отмечает, что такие инциденты — «явное напоминание о том, что надёжность требует постоянной работы», поскольку современная разработка «слишком взаимосвязана».
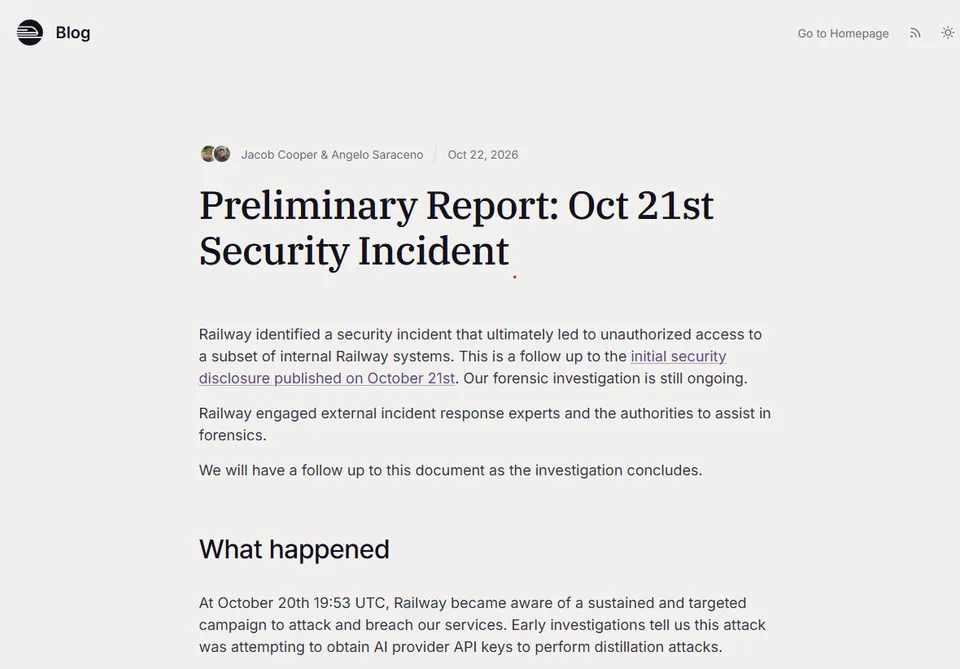
Инцидент безопасности на Railway. Источник: Railway
Джонатан Рисс, аналитик OSINT и блокчейн-интеллекта в компании CertiK, рассказал Magazine:
«Наибольшие опасения вызывает то, как одна уязвимость в общей инфраструктуре может одновременно подвергнуть риску множество организаций».
К сожалению, добавляет он, способность ИИ находить уязвимости не сопряжена с его возможностью их быстро исправлять:
«Быстрое обнаружение уязвимостей не означает, что мы сможем так же быстро их устранять».
Почему ситуация будет ухудшаться
Одна из причин ухудшения ситуации — ИИ изменил экономику кибербезопасности. То, что раньше требовало ресурсов целых государств и высококвалифицированных хакеров, теперь доступно даже подростку в подвале.
Инвестор и предприниматель в сфере ИИ Мэтт Шумер отмечает, что искусственный интеллект позволяет нетехническим пользователям находить слабые места и эксплуатировать их, оставляя защитникам «гонку, в которой они отстают».
«Каждую уязвимость всё равно нужно исправлять, тестировать и устанавливать на миллионы систем, которыми управляют люди, уже работающие на пределе возможностей».
Деверс говорит, что инструменты безопасности на основе ИИ «драматически снижают барьер для обнаружения сложных, глубоко засевших ошибок в широко используемых кодовых базах».
Что могут сделать обычные пользователи?
Есть несколько практических шагов, которые помогут оставаться в безопасности в этот нестабильный период.
Интернет под ударом. Источник: Matt Shumer
Шумер рекомендует избегать посещения неизвестных сайтов и, конечно, не вводить пароли или данные банковских карт на незнакомых ресурсах «пока ситуация не стабилизируется», поскольку мелкие сайты — «наименее вероятные кандидаты для установки патчей».
Удалите ненужные приложения и отключите умные гаджеты, которые не используете. Держите дома немного наличных и запас продуктов на несколько дней, «если хотите быть особенно осторожным».
Деверс советует «закрывать личные точки доступа и минимизировать цифровой след». Включите многофакторную аутентификацию (MFA) на всех аккаунтах, предпочтительно с помощью приложения-аутентификатора или аппаратного ключа безопасности, а не SMS.
«Это действует как предохранитель и не позволяет хакерам войти в ваш аккаунт даже если основное программное обеспечение скомпрометировано».
Никогда не используйте одни и те же пароли повторно, говорит он. «Создавайте сложные уникальные пароли для каждого сайта и периодически отключайте старые разрешения приложений или третьих сторон, которые вы больше не используете». Обновляйте устройства и браузеры в автоматическом режиме:
«Пока команды платформ работают над исправлением проблем безопасности на уровне облачных сервисов, поддержание безопасности ваших устройств гарантирует, что хакеры не смогут использовать ваше оборудование как заднюю дверь для доступа к вашим аккаунтам».
Самоконтроль или доверие третьим: вот в чём вопрос
Рост количества инцидентов в сфере безопасности заставил некоторых криптохолдеров задуматься о пересмотре подхода, а экспертов — предупреждать о рисках самоконтроля. Однако другие, такие как сторонник Bitcoin и главный специалист по безопасности компании Casa Джеймсон Лопп, напоминают пользователям, что отказ от самоконтроля сводит на нет все преимущества.
«Вы можете получить пользу от уникальных свойств Bitcoin только при условии, что держите свои ключи. […] Отказ от ключей не устраняет риски — он просто переносит их в область, которую вы не видите и не контролируете», — говорит он.
Рисс рекомендует разделять небольшие суммы, которые планируете использовать, между горячим кошельком и долгосрочными активами в аппаратном кошельке, а также «на самом деле читать, что вы подписываете, а не нажимать „ОК“ наугад».
Хотя эти меры могут снизить уязвимость, обычные пользователи могут защититься только от локальных проблем и практически не влияют на системные риски.
Вы можете «свести к минимуму последствия», — говорит он, — «но не предотвратить компрометацию инфраструктуры».
Таким образом, хотя пользователи могут улучшить свою кибергигиену, в конечном счёте «структурная нагрузка ложится на платформы и провайдеров».
📋 Краткое резюме
Октябрь 2023 года стал одним из самых опасных месяцев в истории кибербезопасности: выявлены критические уязвимости в PHP, используемом 70% сайтов, зафиксированы миллионы попыток эксплуатировать дыры, а правительства разных стран предупреждают о возможных отключениях критической инфраструктуры. Эксперты связывают рост атак с развитием ИИ, который упрощает поиск уязвимостей, но не решает проблему их исправления. Обычным пользователям рекомендуют минимизировать цифровой след, использовать MFA и избегать неизвестных ресурсов.
📊 Анализ рынка
Для инвесторов в криптовалюты «Чёрный октябрь» подчёркивает необходимость жёсткой кибергигиены: использование аппаратных кошельков, многофакторной аутентификации и разделение активов между горячими и холодными хранилищами. Уязвимости в общей инфраструктуре (например, GitHub, Railway) показывают, что даже самоконтроль не гарантирует полной безопасности — риски остаются на уровне платформ. Если ситуация с кибератаками ухудшится, возможны оттоки из централизованных сервисов в пользу децентрализованных решений, но полной защиты не существует.
💬 Мнение редакции
Кибербезопасность давно перестала быть проблемой только IT-специалистов — это вопрос выживания цифровой экономики. Государства и корпорации тратят миллиарды на защиту, но обычные пользователи остаются в положении заложников: их безопасность зависит не от их усилий, а от того, насколько быстро патчатся уязвимости на уровне инфраструктуры. Возможно, пришло время признать, что полная децентрализация — не панацея, но и слепое доверие централизованным сервисам в условиях растущей угрозы становится опасным.
📖 Читайте также
📣 Подписывайтесь на наш Telegram-канал, чтобы не пропускать важные новости крипторынка✈ Перейти в Telegram



