
С переходом графиков из красной зоны в зеленую, интерес к криптовалютному кредитованию вновь возрос после особенно неудачного второго квартала.
Данные от Galaxy показывают, что в Q2 из сектора ушло $11.33 миллиарда — отчасти из-за кризиса доверия к кредиторам, вызванного взломом Kelp DAO в апреле, который лишил пользователей одного из самых надежных протоколов, Aave, доступа к их ETH.
Тем не менее, с начала июля общая заблокированная сумма кредитования выросла более чем на 55% и сейчас составляет около $56 миллиардов.
Однако это также означает, что потенциальные риски увеличились. Могут ли пользователи доверять взаимосвязанным DeFi-протоколам кредитования в эпоху атак с использованием ИИ, когда уязвимость одного протокола может вызвать цепную реакцию разрушительных последствий для других связанных с ним протоколов?
Станислав Кулечов, основатель и генеральный директор Aave Labs, сообщает журналу, что эта проблема сейчас на первом месте в повестке.
“Когда протокол принимает токен в качестве залога, он также принимает мост этого токена, его конфигурацию проверяющего, его оракул и операционную безопасность эмитента.”
И именно это и привело Aave к проблемам.
Расширяющаяся поверхность атаки
Когда хакеры использовали кросс-чейн маршрут Kelp DAO в апреле, они создали 116,500 необеспеченных rsETH (стоимостью около $290 миллионов на тот момент), и многие из этих токенов были выставлены в качестве залога для заимствования других активов на рынках Aave.
Хотя контракты Aave не были нарушены, протокол все равно увидел падение депозитов примерно на $15 миллиардов в дни после взлома, и ему пришлось заморозить свои рынки rsETH и wrsETH.
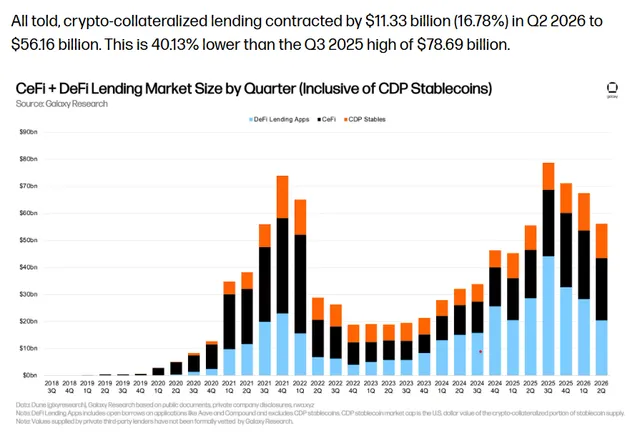
Рынок кредитования сократился на 16.78% в Q2. Источник: Galaxy
Кулечов утверждает, что Aave теперь применяет более целостный подход к безопасности.
“Мы перестроили наш подход, основываясь на более широком взгляде,” говорит он. “Наша исходная точка заключается в том, что безопасность не может ограничиваться только смарт-контрактом.” Он добавляет, что традиционные проверки “упускали риски, связанные с мостами, сетями проверяющих и другой инфраструктурой, от которой зависит актив.”
Пользователи кредитных протоколов также должны оценивать, насколько протокол подвержен внешним и внутренним рискам.
“Каждый обертка, мост и оракул между кредитором и базовым активом — это еще одно место, где кредит может пойти не так,” говорит Томас У, финансовый директор кредитора Ledn, поддерживаемого биткойном.
Сид Пауэлл, соучредитель и генеральный директор криптокредитной платформы Maple, делится с журналом, что “серьезные кредиторы” должны предполагать, что заемщик может потерпеть неудачу в любой момент и работать от этого.
“Что я держу, где это, могу ли я увидеть это в реальном времени и как быстро я смогу к этому добраться, если что-то пойдет не так?”
Когда безопасность подводит, важна изоляция
Генеральный директор DeFi-кредитора Spark, Сэм МаКферсон, говорит, что помимо смарт-контрактов команда также проверяет дизайн управления, операционную безопасность, качество залога, управление ликвидностью и зависимости в более широкой экосистеме.
Spark начал поэтапное прекращение использования rsETH на SparkLend в январе, до апрельского взлома Kelp, после оценки того, что “его низкое использование и доход” не оправдывают “дополнительного риска”, создаваемого его поддержкой.
Кулечов сообщает, что Aave ввел аналогичные механизмы, и каждый актив пересматривается ежеквартально и “снова после любого значительного изменения.” Он говорит, что протокол уже начал “упорядоченное закрытие” на шести сетях, которые не соответствовали стандартам на уровне цепи.
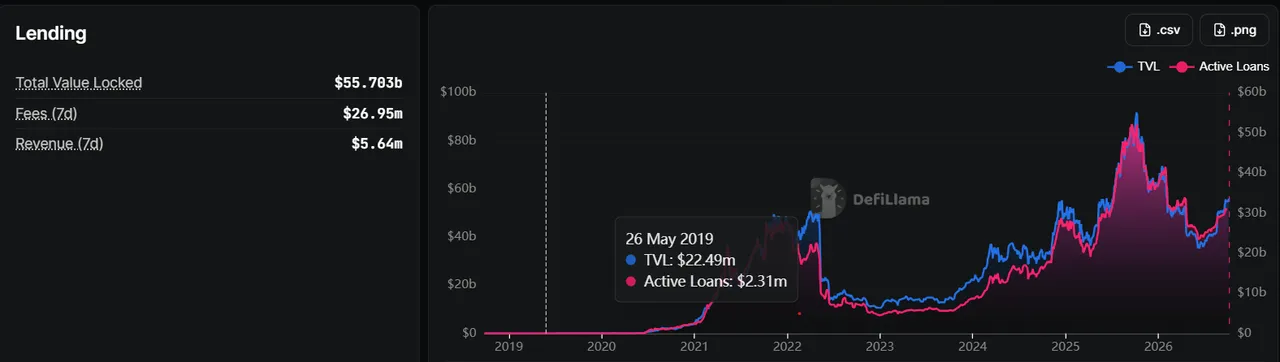
Кредитование (TVL) выросло более чем на 55% с конца Q2. Источник: DeFiLlama
“Ни один протокол не может контролировать всю экосистему, но он может контролировать, сколько этого риска он берет на себя и как быстро реагирует,” говорит Кулечов.
Хотя предотвращение неудач является целью, протоколы также должны иметь процедуры на случай, если что-то произойдет, говорит МаКферсон.
“Предотвращение убытков — это лишь часть задачи. Протоколы также должны продемонстрировать, как убыток будет ограничен, если что-то пойдет не так.”
Пределы человеческой ошибки
Шон Оуэн, основатель и генеральный директор SALT Lending, утверждает, что человеческая ошибка остается одной из самых больших уязвимостей — и ее легче всего упустить из виду.
“Многие из самых крупных убытков были связаны с управлением ключами, контролем доступа или тем, что кто-то стал жертвой социальной инженерии, и аудит смарт-контрактов не сможет это выявить,” говорит Оуэн.
Дополнительные риски возникают, когда активы размещаются в других местах для получения дохода. Криптокредиторы усвоили этот урок на собственном опыте во время жестокого падения рынка в 2022 году, когда кредиторы, такие как Celsius, Voyager и BlockFi, все рухнули после того, как взяли на себя риски, которые клиенты либо не понимали, либо не ожидали.
Чтобы минимизировать поверхность атаки, Ledn хранит клиентские биткойны у квалифицированных хранителей, а не предоставляет их в кредит для получения дополнительной доходности.
У говорит, что каждая транзакция — это дополнительная точка, где что-то может пойти не так, “поэтому чем меньше их будет, тем ниже риск нарушения.”
“Единственный способ убрать эти риски с повестки дня — это хранить клиентские биткойны в отдельном хранении, с жестким контролем и как можно меньшими перемещениями.”
Пауэлл предупреждает, что когда депозиты начинают поступать быстрее, чем менеджер может найти хорошие места для кредитования, давление на поддержание доходности может привести к плохим решениям.
“Поэтому они берут на себя чуть больше риска, чтобы достичь этого. Возможно, стандарты залога становятся более мягкими, или они кредитуют заемщика, которого отказались бы одобрить год назад. […] Менеджеры, которые выдерживают в условиях спада, обычно те, кто готовы сказать «нет» капиталу, когда у них нет хорошего места, чтобы его вложить.”
Может ли ИИ сделать кредитование безопаснее?
Несмотря на недавние заголовки о взломах и уязвимостях с использованием ИИ и агентов, выходящих из-под человеческого контроля, ИИ на самом деле может помочь сделать криптовалютное кредитование более безопасным.
Aave уже использует тестирование с поддержкой ИИ наряду со своими традиционными процессами безопасности. Он использовал мутационное тестирование, чтобы намеренно ввести ошибки в контракты V4, и его тестовые наборы выявили 271 из 304 внедренных уязвимостей.
В недавнем обзоре своих кодовых баз V3 и V4 три инструмента безопасности на базе ИИ сгенерировали 71 вывод, из которых после ручной проверки 20 были признаны действительными. Остальные 51 показали, почему человеческие эксперты по безопасности, вероятно, останутся востребованными еще долго.
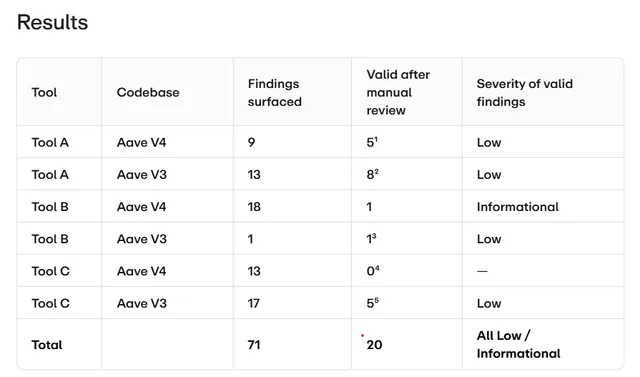
Обзор безопасности с поддержкой ИИ Aave V3 & V4. Источник Aave
“ИИ очень хорош в широте и скорости,” говорит Кулечов, “но около 70% сырых выводов были ложными срабатываниями, поэтому экспертное мнение остается необходимым.”
ИИ является чем-то вроде двустороннего меча, поскольку его разрешения, знания о протоколах и процессы принятия решений становятся еще одной потенциальной поверхностью атаки.
“Когда агенты ИИ начинают управлять капиталом в блокчейне,” говорит Кулечов, “их разрешения, входные данные и логика принятия решений становятся теми вещами, которые нужно защищать так же, как и контракт.”
Таким образом, по мере роста криптовалютного кредитования, задача заключается не только в том, чтобы обеспечить безопасность кода, но и в том, чтобы убедиться, что каждая новая часть головоломки понятна, контролируется и изолирована, когда что-то идет не так.
📋 Краткое резюме
Криптовалютное кредитование вновь стало популярным после падения во втором квартале, когда из сектора ушло $11.33 миллиарда. Однако пользователи должны быть осторожны, так как риски остаются высокими, особенно в условиях взаимосвязанности DeFi-протоколов.
📊 Анализ рынка
Для инвесторов в криптовалюту это означает, что хотя интерес к кредитованию растет, необходимо тщательно оценивать риски, связанные с различными протоколами, особенно в свете недавних атак и уязвимостей.
💬 Мнение редакции
Необходимо учитывать, что даже с ростом интереса к криптовалютному кредитованию, риски остаются значительными, и инвесторам следует проявлять осторожность.
📖 Читайте также
📣 Подписывайтесь на наш Telegram-канал, чтобы не пропускать важные новости крипторынка✈ Перейти в Telegram



