
Если растущая геополитическая напряжённость уже не даёт покоя, то теперь криптовалютный мир столкнулся с ещё одной потенциальной катастрофой — угрозой искусственного интеллекта для основ криптографии.
В индустрии активно обсуждается сценарий апокалипсиса, в котором злоумышленники смогут вывести приватные ключи из публичных с помощью технологий, которые казались фантастикой, но теперь выглядят вполне реалистичными. Это ставит под угрозу все криптоактивы пользователей.
Эксперт Ethereum Джастин Дрейк призвал к подготовке «режима бункера» в прошлую среду, ссылаясь на «потрясающие» прогрессы в области искусственного интеллекта, которые могут ускорить разработку математических атак и в конечном итоге «сломать» криптографию:
«По моему мнению, сейчас разумно готовиться к возможности, что ECDSA [эллиптический криптографический алгоритм] будет взломан до наступления квантовой эры, в худшем случае — через месяцы, а не годы.»
Дрейк считает, что индустрия должна начать планировать контролируемый переход активов на новые адреса, публичные ключи которых ещё не были раскрыты, чтобы минимизировать информацию, доступную потенциальным злоумышленникам.
Но насколько обоснованы эти предупреждения, и стоит ли действительно волноваться?
Оправдан ли панический настрой в криптосообществе?
Опасения Дрейка связаны не только с тем, что ИИ ускорит появление квантовых компьютеров, способных взломать криптографию, но и с тем, что искусственный интеллект может помочь обнаружить математические уязвимости в классических вычислениях, которые человеческие криптографы упустили.
Он утверждает, что эллиптические кривые — основа криптографии большинства блокчейнов — могут быть более уязвимы к таким прорывам, чем хеш-функции, из-за их сложной математической структуры. Это повышает вероятность того, что классический алгоритм сможет взломать криптографию на основе эллиптических кривых.
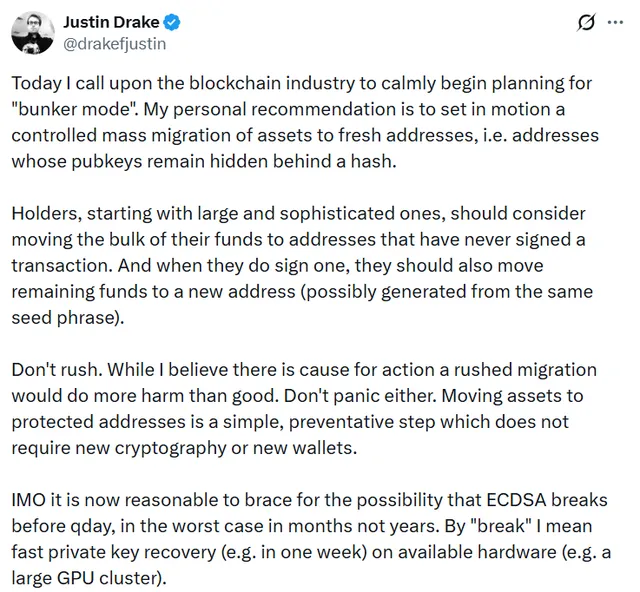
Джастин Дрейк призывает индустрию готовиться к «режиму бункера». Источник: Justin Drake
Профессор криптографии из Университета Джонса Хопкинса Мэттью Грин поддержал оценку Дрейка, ещё больше раздув панику в криптосообществе.
«Я думаю, мы можем потерять публичную ключевую криптографию», — заявил он.
Однако не все разделяют их тревогу. Руководитель криптографического отдела Coinbase Ехуда Линделл заявил, что, насколько ему известно, «нет никаких доказательств» того, что десятилетиями проверенные математические основы криптографии на основе эллиптических кривых ослабли.
Аналитик Bitcoin Люсьен Бурдон из компании Trezor, производителя аппаратных кошельков, рассказал изданию:
«Нет никаких заслуживающих доверия опубликованных прорывов в математике, лежащей в основе ECDSA, будь то с использованием ИИ или других технологий.»
Он отмечает, что среди недавних публикаций OpenAI нет ни одной работы, посвящённой атаке на ECDSA, хотя Дрейк считает это поводом для подозрений, а не успокоения. Ещё один аргумент Дрейка заключается в том, что эллиптические кривые имеют более сложную математическую структуру, чем хеш-функции, что может сделать их более уязвимыми.
«Он не объясняет, как именно», — говорит Бурдон. «Кроме того, он называет свой сценарий худшим вариантом развития событий и призывает не спешить.»
Зач Харберт, генеральный директор и сооснователь компании FoundationHQ, занимающейся аппаратными кошельками, заявил изданию, что даже переход на новые адреса может не помочь, если расширенный публичный ключ (xpub) уже был передан кошельку или третьей стороне.
В этом случае «у них уже есть вся необходимая информация для вывода публичных ключей, которые вы пытаетесь скрыть», — пояснил он.
Как отметила Тейлор Монахан, основательница и генеральный директор кошелька MetaMask, если криптография будет взломана, то проблемы пользователей не ограничатся лишь стоимостью их активов:
«Если эллиптические кривые будут взломаны так, что любой раскрытый публичный ключ приведёт к компрометации, а атакующий — финансово мотивированный хакер, чей приоритет — кража криптовалюты, то весь мир рухнет в ноль. Нахождение ваших „волшебных интернет-денег“ в „режиме бункера“ не спасёт вас.»
Почему перемещение средств может оказаться недостаточным
Харберт объясняет, что xpub позволяет кошелькам генерировать несколько публичных ключей для одного и того же аккаунта, включая ключи для адресов, которые ещё не использовались.
Если кошелек или третья сторона уже располагают этой информацией, то перемещение средств на новый адрес в рамках того же аккаунта не скроет публичный ключ нового адреса от них.
Если ECDSA станет практически уязвимым, «злоумышленник сможет восстановить соответствующие приватные ключи, даже не касаясь вашего аппаратного кошелька».
«Нет, это, очевидно, не обеспечивает достаточной защиты», — заявил Эли Бен-Сассон, сооснователь и генеральный директор Ethereum-протокола StarkWare.
«Кроме перемещения ваших монет, если вы когда-либо снова захотите их использовать, вам придётся скачивать новые виды кошельков.»
Он добавил, что взлом затронет не только подписи в кошельках, но и инфраструктурные подписи Ethereum, механизмы консенсуса, а также схему полиномиальных обязательств Kate-Zaverucha-Goldberg (KZG), используемую для хранения данных в блобах.
«Кроме того, вероятно, резко вырастут комиссии, так как большая часть функционала перестанет работать», — отметил он.
В случае с Bitcoin некоторые типы адресов скрывают полный публичный ключ за криптографическим хешем до момента их использования. Если хеш-функции останутся защищёнными, это может предоставить дополнительный слой защиты от атаки, направленной на вывод приватного ключа из публичного. В отличие от них, адреса Taproot раскрывают публичный ключ напрямую в блокчейне.
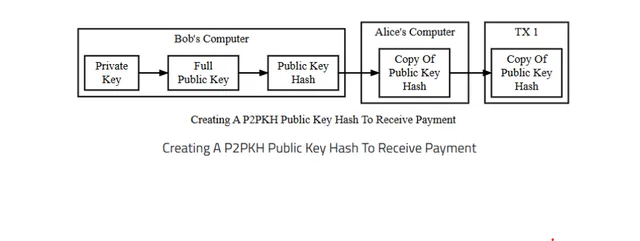
Создание публичного ключа P2PKH для получения платежа. Источник: Bitcoin.org
Бурдон отмечает, что обычные адреса SegWit, начинающиеся с bc1q, скрывают публичные ключи до момента их использования, а кошельки, такие как Trezor, генерируют новые адреса для получения платежей, чтобы минимизировать повторное использование адресов.
«Сейчас ничего делать не нужно», — говорит он, добавляя, что паническая миграция активов принесёт больше вреда, чем пользы. «Люди, спешащие перемещать средства, совершают ошибки, а мошенники используют такие истории, чтобы обмануть их.»
Кроме того, стоит учитывать, что при любом расходовании биткоина публичный ключ всё равно попадает в мемпул, предоставляя окно возможностей для атаки.
Не все криптоактивы равны перед угрозой
Некоторые блокчейны уже готовятся к криптографическим угрозам, хотя их предложенные решения различаются.
На фокусирующемся на ИИ NEAR Protocol пользователи могут добавить квантозащищённый ключ FIPS-204 к существующему аккаунту на основной сети за одну транзакцию, не перемещая активы, а кошельки, такие как Meteor, поддерживают квантозащищённую подпись. Это основано на криптографии на решётках, которая, по словам Виталика Бутерина, создателя Ethereum, также может быть уязвима для атаки.
Ethereum разрабатывает широкую дорожную карту постквантовой защиты, использующую хеш-базированные подписи и агрегацию доказательств с нулевым разглашением, охватывающую всё — от транзакционных подписей до консенсуса и безопасности данных. У проекта также есть на бумаге предложение по экстренному форк-разделению и восстановлению.
В марте 2024 года Виталик Бутерин описал потенциальный форк, который позволит откатить блоки после начала массовых краж, заблокировать обычные транзакции кошельков и даст пользователям возможность вернуть средства с помощью доказательств с нулевым разглашением от фразы-сида.
Макс Шеннон, старший исследователь Bitwise Europe, отмечает, что это пока лишь предложение «без установленного графика».
Хотя пока никто не продемонстрировал рабочую атаку, он советует пользователям переходить на квантозащищённые подписи «в долгосрочной перспективе».
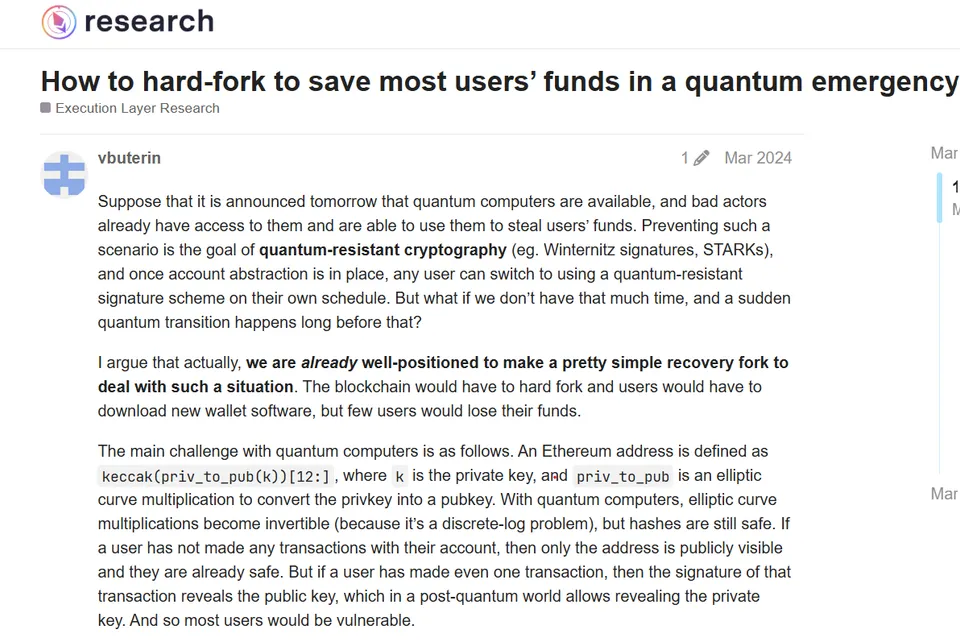
Форк сети в случае квантовой угрозы. Источник: Eth Research
Архитектура абстракции аккаунтов Starknet позволяет пользователям менять схемы подписи без миграции средств на новый адрес. Бен-Сассон отмечает, что основная технология не требует изменений, «потому что абстракция аккаунтов позволяет использовать любую схему подписи».
Однако другие компоненты всё ещё требуют внимания, включая части дерева состояния сети и её зависимость от Ethereum для обеспечения безопасности.
Переход на новый адрес не поможет пользователям Solana, так как публичные ключи раскрываются по умолчанию — хотя они могут мигрировать средства в постквантовый кошелёк, такой как Winter Wallet.
Вице-президент по технологиям Solana Foundation Джейкоб Крич заявил, что пользователям Solana не придётся переходить в «режим бункера», если схема подписи сети будет взломана.
Обновление сети позволит пользователям доказать владение своим секретным сидом с помощью хеш-доказательства и мигрировать аккаунты на более безопасную схему подписи. Рабочий концепт уже существует, хотя само обновление пока не развёрнуто.
Стоит ли владельцам криптовалюты паниковать?
Шеннон из Bitwise не волнуется по поводу этой теоретической угрозы, но считает, что «стоит быть осторожным».
«Мы можем обсуждать свежие адреса и раскрытие xpub как мысленный эксперимент, — говорит Харберт, — но не стоит претендовать, что эти шаги составляют практический план на такой сценарий.»
Так как у некоторых пользователей есть устаревшее оборудование, сложные мультиподписные схемы или биткоин, который они не трогали годами, он отмечает, что программное обновление «не автоматически защитит эти монеты».
Бурдон напоминает владельцам криптовалюты внимательно относиться к источникам информации, поскольку предупреждение Дрейка сопровождалось упоминанием о шагах Ethereum в сторону хеш-базированной криптографии, которую он рекомендует.
«Таким образом, предупреждение о недоказанной угрозе одновременно служит рекламой дорожной карты Ethereum», — говорит он.
Хотя это не доказывает Дрейка неправым, но и нет никаких доказательств, что ECDSA вот-вот будет взломан, и множество рисков связано с панической миграцией активов.
Но если криптография, лежащая в основе кошельков и блокчейнов, всё-таки рухнет, то перемещение средств окажется самой простой частью отраслевого ответа.
📋 Краткое резюме
Эксперт Ethereum Джастин Дрейк призвал криптоиндустрию готовиться к «режиму бункера» из-за потенциальной угрозы искусственного интеллекта для криптографии на основе эллиптических кривых (ECDSA). Хотя некоторые специалисты, включая профессора Мэттью Грина, предупреждают о возможной потере публичной ключевой криптографии, другие, как Люсьен Бурдон из Trezor, утверждают, что нет доказательств реальной угрозы. Дискуссия выявила разногласия по поводу необходимости миграции активов и эффективности мер защиты, таких как переход на новые адреса или использование квантозащищённых технологий.
📊 Анализ рынка
Для инвесторов в криптовалюту текущая дискуссия о потенциальном взломе ECDSA может стать сигналом для пересмотра стратегий хранения активов. Если угроза окажется реальной, владельцы криптовалюты могут столкнуться с необходимостью миграции на новые адреса, обновления кошельков и даже смены блокчейнов, поддерживающих постквантовые технологии. Однако панические действия, такие как массовая миграция средств, могут привести к ошибкам и увеличить риски потери активов из-за мошенничества. Рекомендуется внимательно следить за разработками в области криптографии и обновлениями ключевых проектов, таких как Ethereum и Bitcoin, чтобы своевременно адаптироваться к возможным изменениям.
💬 Мнение редакции
Предупреждения о потенциальном коллапсе криптографии из-за искусственного интеллекта звучат как сценарий из антиутопичного фильма, но игнорировать их полностью было бы опрометчиво. Криптоиндустрия уже доказала свою способность быстро реагировать на угрозы, однако спешка и паника редко приводят к рациональным решениям. Вместо массового перемещения активов стоит дождаться конкретных доказательств угрозы и четких рекомендаций от экспертов, чтобы минимизировать риски и не стать жертвой как внешних атак, так и внутреннего хаоса.
📖 Читайте также
📣 Подписывайтесь на наш Telegram-канал, чтобы не пропускать важные новости крипторынка✈ Перейти в Telegram



