
Согласно данным блокчейн-исследователя ZachXBT, китайская организованная преступная группа отмыла свыше $1 миллиарда, похищенных в результате нескольких криптоэксплойтов, для северокорейской группы Lazarus.
В своем сообщении от 5 октября на платформе X, анонимный исследователь блокчейна ZachXBT рассказал, что в феврале 2025 года, всего через несколько дней после взлома Bybit, он выдал себя за платящего клиента, чтобы внедриться в сеть отмывания денег. Он вложил $349,700 в стейблкоинах и понес 5% убыток на каждом заказе, чтобы заслужить доверие одного из операторов сети, известного как «Джимми Грин».
ZachXBT отметил, что операции охватывали Гонконг и материковый Китай, а информация, предоставленная отмывателем, помогла ему выявить кластер более $12 миллионов, связанных с Bybit, при этом Tether впоследствии заморозил $442,000 в связанной с этим USDt (USDT).
Это расследование предоставляет редкий взгляд на предполагаемых посредников, которые занимаются похищенной криптовалютой Северной Кореи. По данным Chainalysis, хакеры, связанные с этой страной, похитили как минимум $6.75 миллиардов в цифровых активах до 2025 года.
Как Северная Корея перемещает похищенную криптовалюту
Северокорейские хакеры известны многоступенчатым процессом отмывания. Один из методов включает в себя цепочное перемещение и обмен токенов через децентрализованные биржи, мосты и другие сервисы, чтобы скрыть поток средств.
Китайские посредники стали важным звеном в этом процессе. В 2020 году прокуроры США обвинили двух граждан Китая в отмывании более $100 миллионов, похищенных северокорейскими хакерами с криптовалютной биржи в 2018 году.
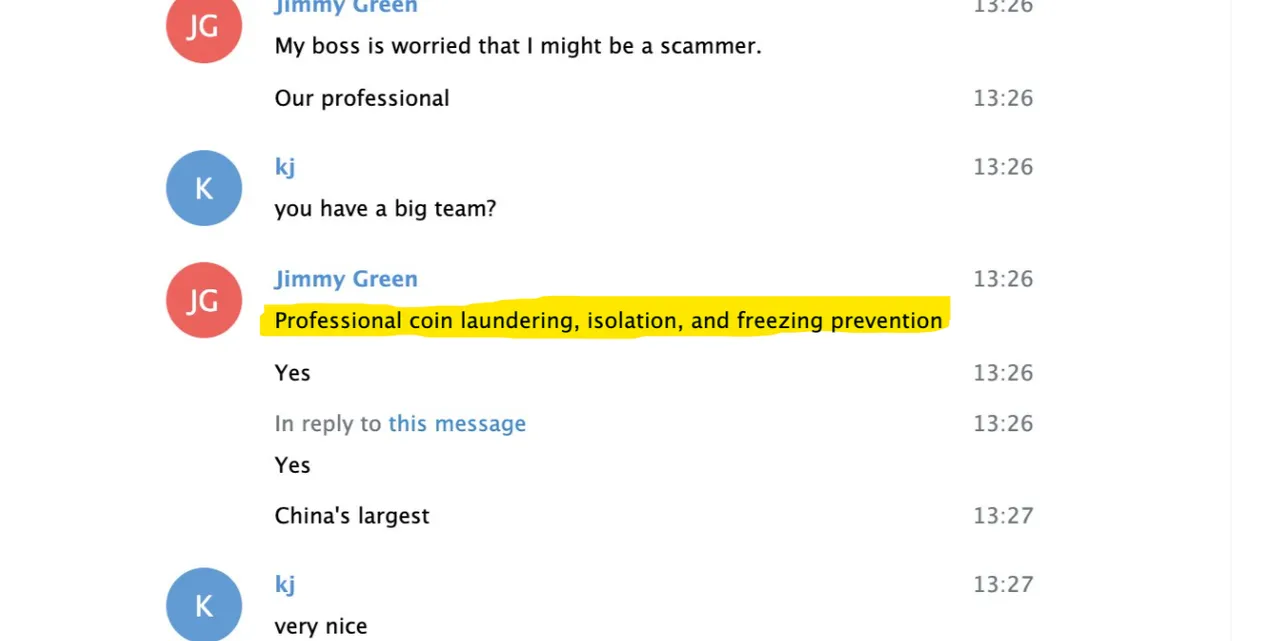
Источник: ZachXBT
В 2023 году Управление по контролю за иностранными активами Министерства финансов США (OFAC) наложило санкции на двух криптотрейдеров, одного из Гонконга и другого из Китая, за их роль в помощи КНДР в конвертации похищенной криптовалюты и обходе финансовых контролей.
Китайские участники, предположительно, отмывающие средства Bitget
ZachXBT также связал китайских участников с отмыванием средств, полученных в результате взлома Bitget на сумму $387.5 миллиона в сентябре.
В посте на X 28 сентября ZachXBT сообщил, что китайские участники, предположительно, отмывающие средства от имени северокорейских хакеров, открыто искали поддержку на публичных серверах Discord и в каналах Telegram, которыми они пользовались. ZachXBT добавил, что один из операторов также участвовал в отмывании средств из взлома Kelp DAO на сумму $292 миллиона в апреле.
📋 Краткое резюме
Китайская преступная сеть отмыла более $1 миллиарда, похищенных для группы Lazarus из Северной Кореи. Исследователь ZachXBT выявил, что операции по отмыванию проходили в Гонконге и материковом Китае, а также связал китайских участников с другими крупными криптоэксплойтами.
📊 Анализ рынка
Для инвесторов в криптовалюту это означает, что риски, связанные с отмыванием денег и хакерскими атаками, остаются высокими. Участие китайских посредников в таких схемах может привести к дополнительным регуляторным мерам и санкциям, что может повлиять на рынок.
💬 Мнение редакции
Данная ситуация подчеркивает необходимость более строгого контроля за криптовалютными транзакциями, чтобы предотвратить использование цифровых активов в преступных целях.
📖 Читайте также
📣 Подписывайтесь на наш Telegram-канал, чтобы не пропускать важные новости крипторынка✈ Перейти в Telegram



